Oltalama (Phishing) Mesajları Nasıl Fark Edilir?

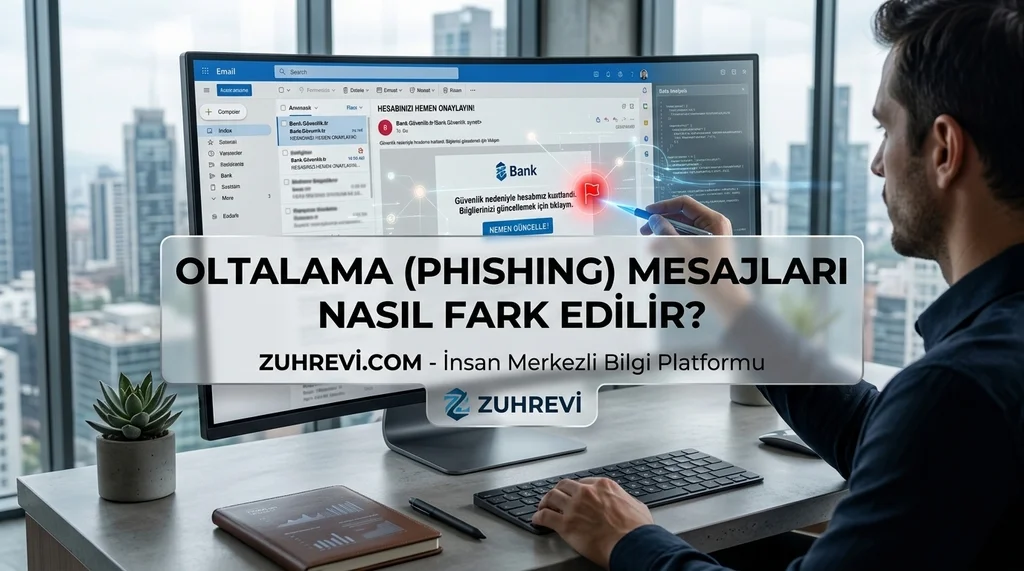
Oltalama (phishing) mesajları nasıl fark edilir sorusu, “bankanız hesabınızı kapatacak” SMS’i geldiğinde panikle tıklamamak için sorulması gereken ilk sorudur. Oltalama; e-posta, SMS, WhatsApp veya sahte siteyle seni tanıdığın bir kuruma inandırıp şifre, kod, kart veya para kaptırmaya çalışır. Bu yazı saldırı tarifi vermez. Mesajı durdurup kontrol etmenin pratik yollarını verir.
Kısa kural: Kurum senden şifre, SMS kodu veya “hemen tıkla” istemez. Şüphe varsa mesajdaki linke değil, senin bildiğin uygulamaya veya karta yazılı numaraya git.
Oltalama (phishing) nedir?
Oltalama, sosyal mühendislik türüdür. Teknik açık aramak yerine acele, korku veya meraktan faydalanır. Amaç genelde şunlardan biridir:
- Giriş bilgisi ve doğrulama kodu almak
- Zararlı dosya açtırmak
- Sahte ödeme veya IBAN değişikliği yaptırmak
- Kart bilgisi kaptırmak
Yakın akrabaları:
- Smishing: SMS ile oltalama
- Vishing: Telefonla oltalama
- Quishing: QR kod ile oltalama
Resmi tanım ve korunma özeti için: CISA – Phishing ve tüketici tarafı için FTC – Phishing.
Oltalama mesajının 10 belirtisi
Tek belirti yetmez. İkisi bir aradaysa mesajı kapat.
- Acil korku. “Hesap 1 saatte kapanacak”, “haciz”, “kargo gümrükte kaldı, hemen öde.”
- Senden sır isteyen link. Şifre, kart CVV, e-Devlet şifresi, SMS kodu.
- Görünen ad ile gerçek adres uyuşmaz. “Garanti BBVA” yazar, adres garanti-destek.net veya rastgele Gmail’dir.
- Link kurumu taklit eder. paytr.com yerine paytr-odeme.co, turkiye.gov.tr yerine turkiye-gov-tr.com.
- Kısaltılmış link (bit.ly vb.) banka veya devlet adına gelmişse şüpheli kabul et.
- Beklenmeyen ek. PDF, ZIP, “fatura.exe”, “ödeme.html”.
- Genel hitap. “Değerli müşterimiz”, adın yok; oysa bankan adını bilir.
- Yazım ve acemice logo. Tek başına kanıt değil (artık yapay zekâ düzgün yazıyor) ama hâlâ sık görülür.
- Olağan kanal dışı istek. Banka, kart şifresini SMS’te sormaz. Kargo, gümrük vergisini rastgele linkten almaz.
- İyi haber tuzağı. “Kazanıldı, tıkla”, “maaş farkı yatacak”, “davetiyen hazır.”
Yapay zekâ yüzünden “kötü Türkçe = sahte” kuralı zayıfladı. Asıl test: istek + güzergâh. Senden ne istiyor ve seni nereye götürüyor?
Banka, kargo, e-Devlet: Türkiye’de sık görülen kılıflar
Kalıplar değişir, mantık aynıdır.
- Banka / IBAN: “Şüpheli işlem, tıkla onayla.” Gerçek banka uygulamadan veya karta basılı hattından ulaşır.
- Kargo: “Paket gümrükte, 29,90 TL öde.” Resmi kargo uygulamasına gir, takip numarasını oraya yaz.
- e-Devlet / PTT / SGK: “Emeklilik / ceza / destek için doğrula.” Adres çubuğunda yalnızca senin yazdığın turkiye.gov.tr olmalı.
- WhatsApp yöneticisi / HR / kurye: “Acil havale, patron istedi.” Şirket içi ödemeyi sohbet linkinden yapma.
- İki aşamalı doğrulama yorgunluğu: Üst üste gelen “onayla” bildirimleri. Hiçbiri senin işlemin değilse hepsini reddet, şifreyi değiştir.
Sosyal medyada paylaşılan “bedava” formları da aynı ailedendir. Dikkat ve acele karar için sosyal medya beyni nasıl etkiler yazısındaki ödül–acele döngüsü burada da çalışır.
Linke tıklamadan nasıl kontrol edilir?
Bilgisayarda:
- Gönderen adına değil, @ sonrası alana bak
- Linkin üstüne tıklamadan imleci getir, gerçek adresi oku
- Kilit ikonu (HTTPS) siteyi meşru yapmaz; sahte sitelerin çoğu artık kilitlidir. Önemli olan alan adı
Telefonda:
- Linke uzun bas, önizlemeyi oku
- SMS’teki numarayı rehbere kaydetmeden “bankam” sanma
- Uygulamayı mesajdan değil, kendi ekranındaki ikondan aç
Altın adım: Mesajı bırak. Kartın arkasındaki numarayı çevir veya resmi uygulamayı aç. “Bu SMS sizden mi?” diye sor. Karşı taraf gerçekse rahatsız olmaz.
Türkiye’de ihbar ve farkındalık için USOM ve BTK İnternet kanallarına bakılabilir.
Tıkladıysan veya bilgi verdiysen ne yapmalısın?
Sakin ol, sırayla ilerle:
- Cihazı o oturumdan çıkış yap (banka, e-posta, sosyal medya)
- Şifreleri başka bir güvenli cihazdan değiştir; her yerde aynı şifreyi kullanma
- İki faktörlü doğrulamayı uygulama veya fiziksel anahtara al; SMS yetmezse uygulama tercih et
- Kartı bankadan kapat / yenile
- Hesap hareketine bak, tanımadığın talimatı durdur
- Banka ve gerekirse Kayıp Kaçak / siber ihbar hatlarına bildir
- Aynı şifreyi kullandığın diğer hesapları da değiştir
“Ödeme yaptım, geri gelir mi?” duruma göre değişir. Ne kadar erken bildirim, o kadar şans. Utanç geciktirir; dolandırıcı utanç üzerine oynar.
Oltalamadan korunmanın günlük alışkanlıkları
- Şifre yöneticisi + her hesapta ayrı şifre
- Mümkünse uygulama tabanlı iki faktör
- Beklenmeyen ekleri açmama
- Kamuoyu “kampanya” linklerini hikâyeden tıklamama
- Aile büyüklerine “banka SMS’ten şifre istemez” kuralını bir kez anlatma
Sabah telaşı ve bildirim yağmuru karar kalitesini düşürür. Sabah rutini yazısındaki “telefonu yataktan çıkar” kuralı, yarı uykuda tıklamayı da keser. Panik bedensel alarmı büyütüyorsa kaygı yazısındaki nefes molası, “hemen tıkla” refleksini kırar.
Sıkça sorulan sorular
Oltalama (phishing) mesajları nasıl fark edilir? Acil dil, sahte gönderen, şifre/kod isteyen link ve “şimdi tıkla” baskısı bir araya gelince mesajı kapat. Kurumu mesajın içinden değil, senin bildiğin uygulamadan veya numaradan ara. Utanç ve acele, tuzağın yakıtıdır.
Zuhrevi.com’da teknoloji ve yaşam yazıları bu tür günlük savunmayı sağlık ve psikoloji içerikleriyle birlikte okunacak şekilde genişler. Para veya şifre kaptırdıysan rehberi okumayı bırakıp bankanı ve resmi ihbar hatlarını ara.
